Domain stammtisch-berlin.de kaufen?
Wir ziehen mit dem Projekt
stammtisch-berlin.de um.
Sind Sie am Kauf der Domain
stammtisch-berlin.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain stammtisch-berlin.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
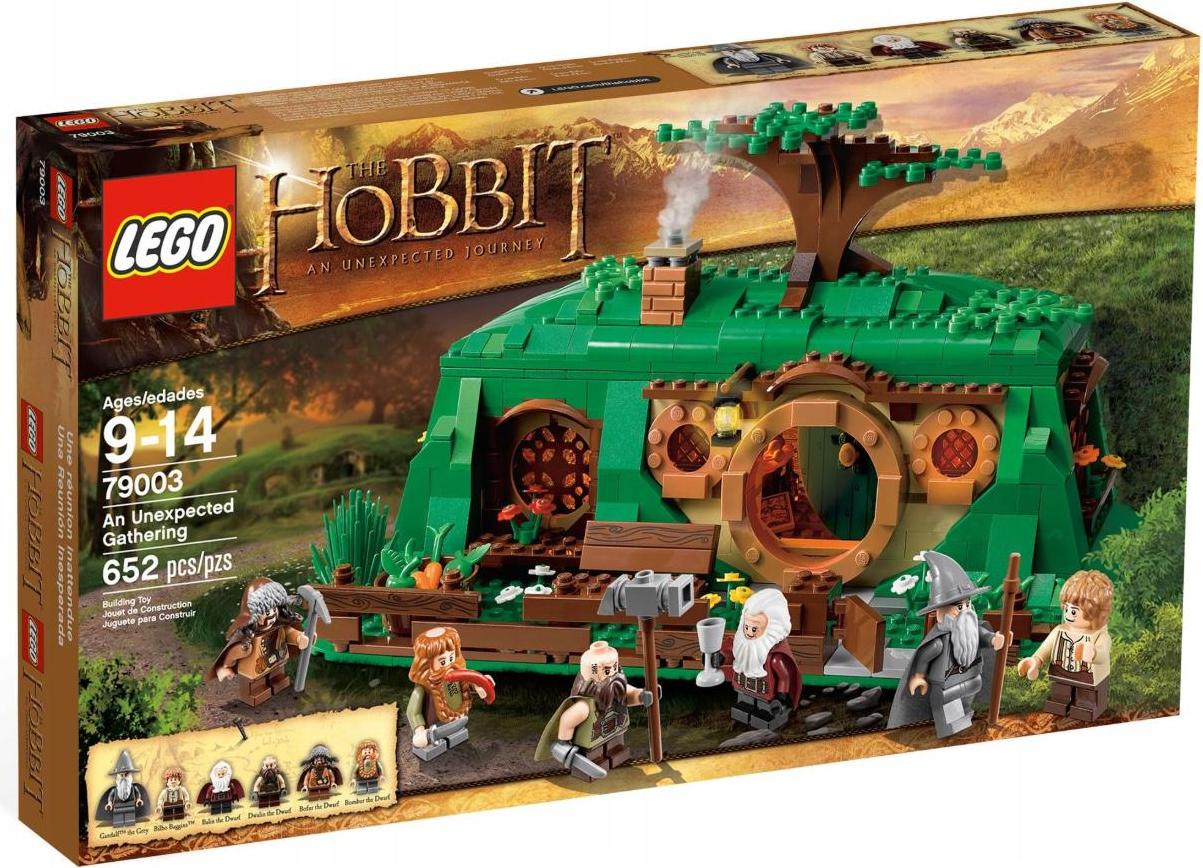
LEGO Hobbit Eine unerwartete ZusammenkunftLego 79003 - Eine unerwartete Zusammenkunft Besuche Bilbo Baggins in seinem Hobbit-Haus! Hilf Batman, Commissioner Gordon zu retten und Bane in seinem Bewirte mit dem LEGO Set "Der Hobbit: Eine unerwartete Reise Gandalf den Grauen und 4 exklusive Zwerge in Bilbo Baggins Zuhause! Gandalf der Graue hat die Zwerge nach Beutelsend eingeladen - in das Zuhause von Bilbo Baggins. Entdecke das Hobbit-Zuhause und bewirte die Zwerge mit Essen und Trinken! Lade dann Bilbo Baggins im Gegenzug zu einer fantastischen Reise zum Einsamen Berg ein und erlebe das atemberaubende LEGO Abenteuer "Der Hobbit: Eine unerwartete Reise. Gandalf der Graue und 5 exklusive Minifiguren sind in diesem Set enthalten: Bilbo Baggins im Auenland-Outfit, Balin der Zwerg, Dwalin der Zwerg, Bombur der Zwerg und Bofur der Zwerg, alle mit passenden Zubehör. . Dieses Set enthält 6 Minifiguren: Bilbo Baggins im Auenland-Outfit, Gandalf der Graue, Balin der Zwerg, Dwalin der Zwerg, Bombur der Zwerg und Bofur der Zwerg,309,00 €*Versand: 7,69 €Sichere Weiterleitung zum Anbieter
-
Skat StammtischDas Ass unter den Kartenspielen! Trainieren Sie im Einzelspieler-Modus mit intelligenten Computergegnern, um für die nächste gemeinsame Runde mit Freunden oder in der Kneipe gewappnet zu sein. Sie können auch verschiedene Skat-Variationen spielen, wie z.B. Ramsch, Bock, Sub und Hirsch usw. Einige Highlights auf einen Blick: Einzelspieler-Modus gegen ausgereifte Computergegner Große und gut lesbare Kartenbilder Vier Hintergründe und drei Tische einstellbar Mehrere Skat-Variationen wie Ramsch oder Bock Detaillierte Spielanleitung mit gängigen Regeln und Sonderregeln Spielerwünsche, Fehler und Rückmeldungen direkt über das Spiel an die Entwickler versenden14,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Hobbit Eine unerwartete ZusammenkunftLego 79003 - Eine unerwartete Zusammenkunft Besuche Bilbo Baggins in seinem Hobbit-Haus! Hilf Batman, Commissioner Gordon zu retten und Bane in seinem Bewirte mit dem LEGO Set "Der Hobbit: Eine unerwartete Reise Gandalf den Grauen und 4 exklusive Zwerge in Bilbo Baggins Zuhause! Gandalf der Graue hat die Zwerge nach Beutelsend eingeladen - in das Zuhause von Bilbo Baggins. Entdecke das Hobbit-Zuhause und bewirte die Zwerge mit Essen und Trinken! Lade dann Bilbo Baggins im Gegenzug zu einer fantastischen Reise zum Einsamen Berg ein und erlebe das atemberaubende LEGO Abenteuer "Der Hobbit: Eine unerwartete Reise. Gandalf der Graue und 5 exklusive Minifiguren sind in diesem Set enthalten: Bilbo Baggins im Auenland-Outfit, Balin der Zwerg, Dwalin der Zwerg, Bombur der Zwerg und Bofur der Zwerg, alle mit passenden Zubehör. . Dieses Set enthält 6 Minifiguren: Bilbo Baggins im Auenland-Outfit, Gandalf der Graue, Balin der Zwerg, Dwalin der Zwerg, Bombur der Zwerg und Bofur der Zwerg,309,00 €*Versand: 7,69 €Sichere Weiterleitung zum Anbieter
-
Skat StammtischDas Ass unter den Kartenspielen! Trainieren Sie im Einzelspieler-Modus mit intelligenten Computergegnern, um für die nächste gemeinsame Runde mit Freunden oder in der Kneipe gewappnet zu sein. Sie können auch verschiedene Skat-Variationen spielen, wie z.B. Ramsch, Bock, Sub und Hirsch usw. Einige Highlights auf einen Blick: Einzelspieler-Modus gegen ausgereifte Computergegner Große und gut lesbare Kartenbilder Vier Hintergründe und drei Tische einstellbar Mehrere Skat-Variationen wie Ramsch oder Bock Detaillierte Spielanleitung mit gängigen Regeln und Sonderregeln Spielerwünsche, Fehler und Rückmeldungen direkt über das Spiel an die Entwickler versenden14,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knipp, Kersten: Im GesprächIm Gespräch , Das Gespräch, häufig unterstützt durch Mimik und Gestik, ist die wohl wichtigste Form menschlicher Interaktion - sei es im privaten Umfeld, beim Flirt, im Beruf, in Politik und Wirtschaft. Der Rückzug ins 'Homeoffice' hat aus dem Blickfeld geraten lassen, wie entscheidend, ja inspirierend ein beiläufiger verbaler Austausch am Arbeitsplatz sein kann. 'Wir bleiben im Gespräch', diese Aussage signalisiert die Bereitschaft zur Verständigung. Verstummt das Wort, steht es auch um unsere Freiheit schlecht. Im Dialog kommen wir einander näher, grenzen uns ab, deuten unsere Welt, verorten uns, entfliehen der Einsamkeit. Kersten Knipp erkundet in diesem Essay die vielfältigen Möglichkeiten, in denen wir sprechend miteinander in Kontakt treten und weshalb das Wort zwar nicht unbedingt der Anfang von allem gewesen sein mag, unser Dasein aber weitgehend bestimmt. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240402, Produktform: Leinen, Titel der Reihe: zu Klampen Essays##, Autoren: Knipp, Kersten, Redaktion: Hamilton, Anne, Seitenzahl/Blattzahl: 190, Keyword: Begegnung; Buch Gespräch; Essay; Essay Gespräch; Gespräch; Gespräch Buch; Gesprächsessay; Gestik; Homeoffice; Interaktion; Kersten Knipp; Knipp Buch; Knipp, Kersten; Kommunikation; Kommunikation Buch; Kontakt; Menschen; Mimik; Sozialität; Sprache; Verständigung; Worte; kommunizieren; reden; sozial; soziale Interaktion; sprechen, Fachschema: Soziologie / Familie, Jugend, Alter~Gesundheit (allgemein)~Persönlichkeitsentwicklung, Fachkategorie: Literarische Essays~Gesellschaft und Kultur, allgemein~Psychologie~Gesundheit, Beziehungen und Persönlichkeitsentwicklung, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Soziologie: Familie und Beziehungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, & Dr. Rolf Johannes GbR, Länge: 190, Breite: 121, Höhe: 22, Gewicht: 257, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.